В разделе приведены функциональные возможности, поддерживаемые технологии и основные технические характеристики МКСЗ «Diamond Next».
Информация предназначена для предварительного ознакомления с продуктом, сравнения вариантов исполнения и подготовки требований к поставляемому решению. Наличие функций и их предельные значения могут зависеть от модели устройства, состава лицензий и версии программного обеспечения.
Подробное описание функций, ограничений и порядка настройки приведено в соответствующих разделах электронной библиотеки.
¶ Краткий обзор возможностей
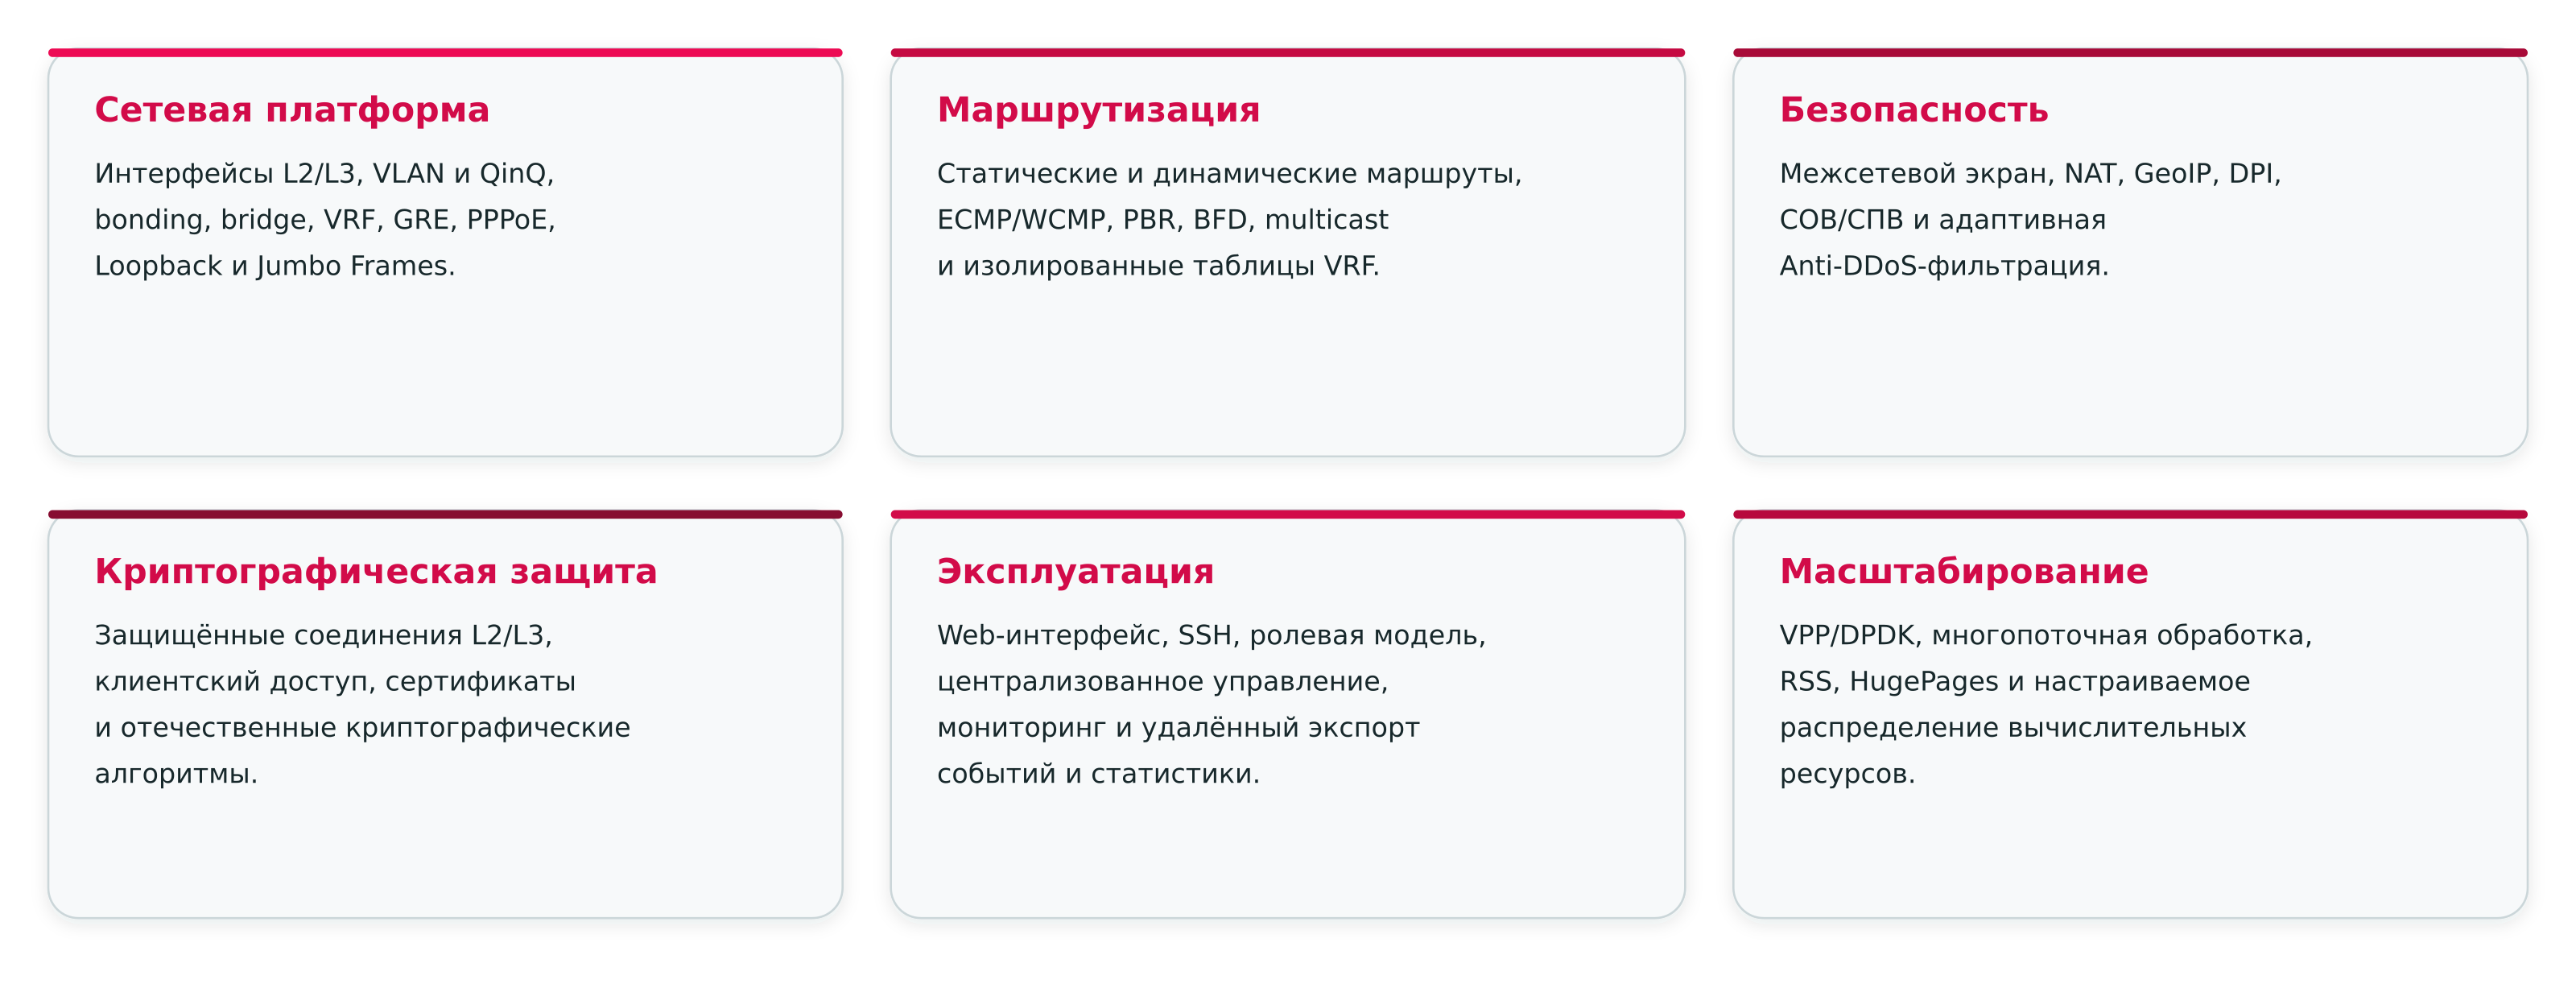
¶ Управление устройством и ролевая модель
- Настройка и управление через графический web-интерфейс, доступный в современных браузерах.
- Консольное управление по протоколу SSH.
- Одновременная работа двух и более администраторов.
- Создание, изменение, блокирование и удаление локальных учётных записей.
- Создание пользовательских ролей и назначение прав доступа к функциям управления.
- Экспорт и импорт конфигурации в формате JSON.
- Централизованное управление устройствами с использованием Diamond NCC.
¶ Сетевые интерфейсы и функции канального уровня
¶ Интерфейсы и адресация
- Настройка MTU физических и логических интерфейсов до 9218 байт.
- Назначение нескольких IP-адресов одному сетевому интерфейсу.
- Создание интерфейсов Loopback.
- Создание клиентских PPPoE-соединений.
- Создание GRE-туннелей.
- Создание VRF и привязка сетевых интерфейсов к выбранной таблице маршрутизации.
¶ VLAN и коммутация
- Создание VLAN-интерфейсов IEEE 802.1Q с идентификаторами VLAN ID в диапазоне 1–4094.
- Создание вложенных VLAN с использованием QinQ (IEEE 802.1ad).
- Работа сетевых интерфейсов в режиме L2 и объединение их в bridge-домены.
- Разделение портов внутри bridge-домена с использованием Split Horizon Groups.
- Создание прозрачного моста с передачей служебных кадров, включая LACP и STP.
¶ Агрегация каналов
- Режимы bonding: Round-robin, Active-Backup, Broadcast и XOR.
- Распределение трафика в режиме XOR по L2, L2+L3 или L3+L4.
- Динамическая агрегация каналов LACP с распределением по L2, L2+L3 или L3+L4.
¶ Сетевые и служебные сервисы
- Зеркалирование сетевого трафика на выбранный сетевой интерфейс.
- Синхронизация системного времени по протоколу NTP.
- Разрешение доменных имён с использованием настраиваемых DNS-серверов.
- DHCPv4-сервер для автоматической выдачи сетевых параметров клиентам.
- DHCP Relay для ретрансляции запросов между сетевыми сегментами.
- Гибкое распределение вычислительных ресурсов между сетевыми функциями, СКЗИ, СОВ и СПВ.
¶ Трансляция сетевых адресов и портов (NAT)
¶ Поддерживаемые режимы
- Статическая двунаправленная трансляция адресов (Static NAT, 1:1).
- Динамическая трансляция адресов источника (Dynamic NAT/SNAT).
- Трансляция сетевых портов (PAT).
- Перенаправление входящих соединений на внутренний узел (Port Forwarding/DNAT).
- Policy NAT с ограничением входящих соединений по адресу источника.
- Twice NAT с одновременной трансляцией адресов источника и назначения.
- NAT44 Endpoint-Independent (EI) и NAT44 Endpoint-Dependent (ED).
¶ Масштабирование и эксплуатация
- NAT44 EI поддерживает до 65 535 одновременных трансляций TCP/UDP на один внешний IPv4-адрес.
- NAT44 ED идентифицирует трансляции по комбинации 5-tuple: адрес и порт источника, адрес и порт назначения, транспортный протокол.
- Использование нескольких внешних адресов или пулов адресов.
- Использование адреса внешнего интерфейса в качестве адреса трансляции, включая интерфейсы с динамической адресацией.
- Статическое закрепление внешнего адреса за внутренним узлом.
- Трансляция соединений TCP, UDP и ICMP.
- Настройка максимального количества сессий и таймеров TCP, UDP и ICMP.
- Просмотр текущего количества сессий и журналирование создаваемых трансляций.
¶ Маршрутизация
¶ Базовые механизмы
- Статическая маршрутизация IPv4 и IPv6.
- Изолированные таблицы маршрутизации VRF.
- Маршрутизация на основе политик (Policy-Based Routing, PBR/ABF).
- Балансировка по равнозначным маршрутам ECMP.
- Взвешенное распределение по маршрутам WCMP.
¶ Динамическая маршрутизация
- RIP и RIPng.
- OSPFv2 и OSPFv3.
- BGP.
- EIGRP.
- IS-IS.
- BFD для оперативного обнаружения отказов каналов и соседних узлов.
- Фильтрация маршрутной информации и редистрибуция маршрутов между источниками.
¶ Multicast и MPLS
- Маршрутизация многоадресного трафика с использованием PIM.
- Управление членством в многоадресных группах с использованием IGMP.
- MPLS и протокол распределения меток LDP.
¶ Управление качеством обслуживания (QoS)
- Классификация трафика по полям заголовков L2, L3 и L4.
- Классификация по MAC-адресам, VLAN ID, IP-адресам, транспортному протоколу, TCP/UDP-портам, ToS и DSCP.
- Формирование иерархии политик, каналов и очередей обслуживания.
- Распределение классифицированного трафика по очередям.
- Traffic Shaping для ограничения пропускной способности.
- Назначение гарантированной и максимальной пропускной способности очередям.
- Применение политик QoS к физическим сетевым интерфейсам.
- Просмотр статистики классификации и обработки трафика.
¶ Отказоустойчивость и резервирование
¶ Программные механизмы
- Работа пары устройств в конфигурации Active–Backup на базе VRRP.
- Создание нескольких независимых групп отказоустойчивости.
- Подключение к нескольким операторам связи с резервированием или распределением трафика.
- Автоматическое перераспределение трафика при отказе одного из маршрутов ECMP.
- Контроль доступности путей с использованием BFD.
¶ Аппаратная отказоустойчивость
- Два блока питания в аппаратных платформах 5-й, 6-й, 7-й и 10-й серий.
¶ Межсетевое экранирование
¶ Классификация и обработка
- Фильтрация по поддерживаемым полям заголовков L2–L4: MAC-адресам, VLAN ID, IPv4/IPv6-адресам, транспортному протоколу, TCP/UDP-портам, TCP-флагам, признакам фрагментации, DSCP, ECN и 802.1p CoS.
- Фильтрация по доменным именам.
- Фильтрация сетевого трафика по GeoIP.
- Stateless- и Stateful-обработка трафика.
- Проверка обратной достижимости маршрута (uRPF).
- Адаптивная пороговая фильтрация сетевого трафика Anti-DDoS.
¶ Организация политики
- Объединение правил в списки доступа, содержащие сотни и тысячи правил.
- Назначение приоритета спискам доступа и определение порядка их применения.
- Привязка списков к физическому или логическому интерфейсу с выбором направления IN/OUT.
- Применение нескольких списков доступа к одному интерфейсу и направлению.
- Назначение расписания и позиции правила в политике.
- Отключение отдельного правила или списка без его удаления.
- Группировка сетевых адресов, портов и доменных имён, включая вложенные группы.
- Добавление комментария к правилу.
¶ Журналирование и статистика
- Счётчик срабатываний для каждого правила.
- Режимы журналирования: каждый пакет, периодически, при создании сессии, при завершении сессии либо при создании и завершении сессии.
¶ Идентификация и фильтрация приложений (DPI)
- Идентификация прикладных протоколов и приложений на уровне L7.
- Классификация приложений независимо от используемого транспортного порта.
- Формирование событий о распознанных приложениях и рисках сетевых потоков.
- Фильтрация трафика по идентифицированному приложению или категории.
- Просмотр статистики по протоколам, приложениям и рискам.
¶ Средство криптографической защиты информации и VPN
¶ Криптографические механизмы
- Защищённые соединения с использованием транспорта UDP.
- Поддержка ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012, ГОСТ Р 34.12-2015 и ГОСТ Р 34.13-2015.
- Ключевая информация в формате PKCS #12 в соответствии с требованиями ТК 26.
- Использование цепочек сертификатов.
- Разделение канала обмена ключевой информацией и канала передачи пользовательского трафика.
¶ Топологии и инкапсуляция
- Топологии «точка–точка», «точка–многоточка», частично связная и полносвязная.
- Инкапсуляция L2, L3 и L4.
- Режимы L2overVPN и L3overVPN.
- Split Horizon в L2overVPN для предотвращения петель.
- Прозрачный режим L2 с передачей служебного трафика, включая LACP и STP.
- Передача широковещательного, многоадресного и служебного трафика, необходимого для RIP, OSPF, EIGRP, VRRP, HSRP и LDP.
¶ Подключение и адаптация к каналам
- Работа защищённого соединения через устройства с NAT, SNAT, DNAT, PAT и Twice NAT.
- Несколько удалённых точек подключения для одного защищённого соединения.
- Задание удалённой точки по IP-адресу или доменному имени.
- Настройка временных параметров для каналов с повышенной задержкой.
- Оптимизация обработки пакетов малого размера.
- Копирование ToS исходного пакета или назначение собственной метки внешнему пакету.
¶ Клиентский доступ
- Тонкие клиенты для Windows и Linux, включая сертифицированные отечественные дистрибутивы.
- Тонкий клиент Linux для архитектуры ARM.
- До 20 000 одновременных клиентских подключений — для поддерживаемых аппаратных исполнений.
¶ Система обнаружения и предотвращения вторжений
- Пассивный режим обнаружения вторжений (СОВ/IDS).
- Активный режим предотвращения вторжений (СПВ/IPS).
- Анализ L2-трафика, поступающего на интерфейс до межсетевого экрана.
- Анализ L3-трафика после обработки межсетевым экраном.
- Одновременный анализ трафика на нескольких сетевых интерфейсах.
- Регистрация события при срабатывании сигнатурного правила с описанием атаки и параметров сетевого потока.
- Сохранение трафика обнаруженной атаки в формате PCAP.
- Регулярное обновление базы сигнатурных правил.
- Онлайн-обновление с централизованного сервера и офлайн-обновление из файла.
- Создание и подключение пользовательских сигнатурных правил.
- Передача событий на удалённый Syslog-сервер.
¶ Мониторинг и экспорт статистики
- Мониторинг по SNMPv2c и SNMPv3.
- Экспорт потоковой статистики по IPFIX.
- Экспорт выборочной статистики трафика по sFlow.
- Настройка коллектора, исходного адреса, MTU, интервала шаблонов и других параметров IPFIX.
- Настройка состава записей, таймеров и частоты выборки IPFIX.
- Включение сбора статистики для выбранного интерфейса, уровня L2/L3 и направления RX/TX.
- Просмотр статистики физических и логических интерфейсов, маршрутизации, VPN, МЭ, NAT, СОВ/СПВ, DPI, QoS и Anti-DDoS.
- Обнаружение соседних устройств и просмотр их параметров с использованием LLDP.
¶ Журналирование и аудит
- Локальное хранение системных событий и событий безопасности.
- Передача событий на один или несколько удалённых Syslog-серверов.
- Настройка максимального размера журналов.
- Автоматическая ротация журналов.
- Фильтрация и просмотр событий по времени, важности и подсистеме.
- Экспорт журналов для последующего анализа.
¶ Архитектура обработки и масштабирование
- Разделение уровня управления (Control Plane) и уровня обработки трафика (Data Plane).
- Обработка пользовательского трафика в Data Plane на базе VPP/DPDK без передачи каждого пакета в сетевой стек Linux.
- Настраиваемое распределение вычислительных ресурсов между Control Plane, сетевыми функциями и механизмами безопасности.
- Многопоточная обработка с использованием нескольких RX/TX-очередей сетевых интерфейсов.
- Распределение трафика между ядрами процессора посредством RSS.
- Использование HugePages для предсказуемого доступа к памяти при высокой нагрузке.
- Масштабирование производительности сетевых функций за счёт выделения дополнительных worker-ядер.
- Независимое выделение Crypto Workers для масштабирования криптографической обработки.
- Настройка аппаратных ресурсов под маршрутизацию, NAT, межсетевое экранирование, VPN и СОВ/СПВ.
¶ Работа в составе оптических транспортных решений
- Использование совместимых когерентных линейных модулей с Forward Error Correction (FEC) для передачи в C-band через DWDM-системы партнёров.
- Работа с транспортными решениями OTN, использующими кадр OTU4, при наличии совместимого оборудования.
- Передача данных и построение защищённых соединений на расстоянии до 80 км при использовании совместимых дальнобойных модулей и оптической инфраструктуры.