¶ Инструкция по настройке системы обнаружения вторжений
Система обнаружения вторжения производит анализ сетевого трафика по заранее заданным сигнатурным правилам. В случае обнаружения подозрительной сетевой активности – это событие регистрируется в журнале событий и производится запись pcap файла, который включает в себя информацию об инциденте информационной безопасности.
¶ Включение сервиса СОВ
Для проверки/включения сервиса СОВ, выполните следующие шаги:
1. Подключитесь к устройству по консоли
2. Выполните следующую команду:
nano /etc/vpp/startup.conf
3. В открывшемся файле найдите раздел «plugins», который, в зависимости от версии прошивки, выглядит так:
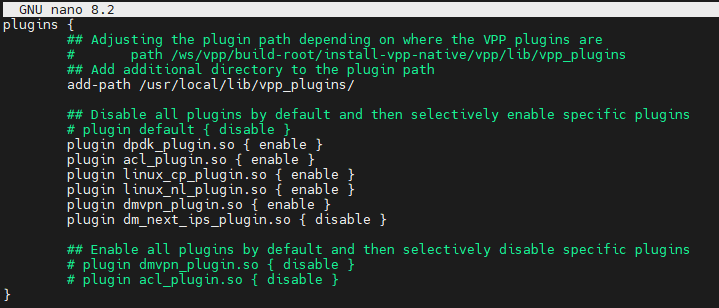
Проверьте плагин «plugin dm_next_ips_plugin.so {enable/disable }». Значение «enable» означает, что плагин работает. В противном случае, это означает что плагин не активирован, внесите значение «enable». Сохраните внесенные изменения «Ctrl + O», выйдите из конфигурационного файла «Ctrl + X», и перезагрузите устройство, путём ввода команды
reboot
¶ Включение системы обнаружения вторжений
Для включения системы обнаружения вторжений необходимо в главном меню выбрать пункт «СОВ – Настройки СОВ» и установить флаг «Включить». Для сохранения настроек необходимо нажать на кнопку «Сохранить».
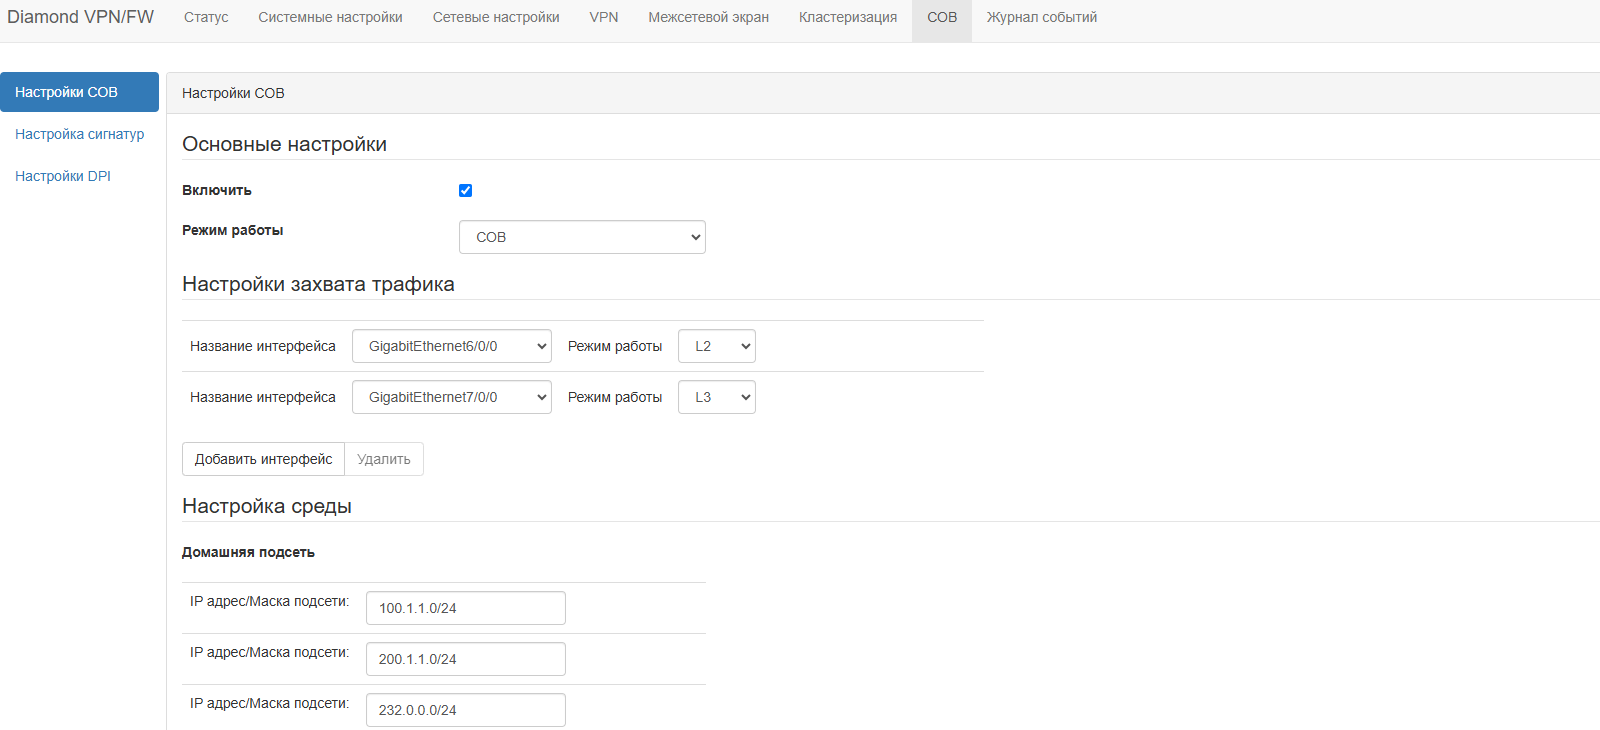
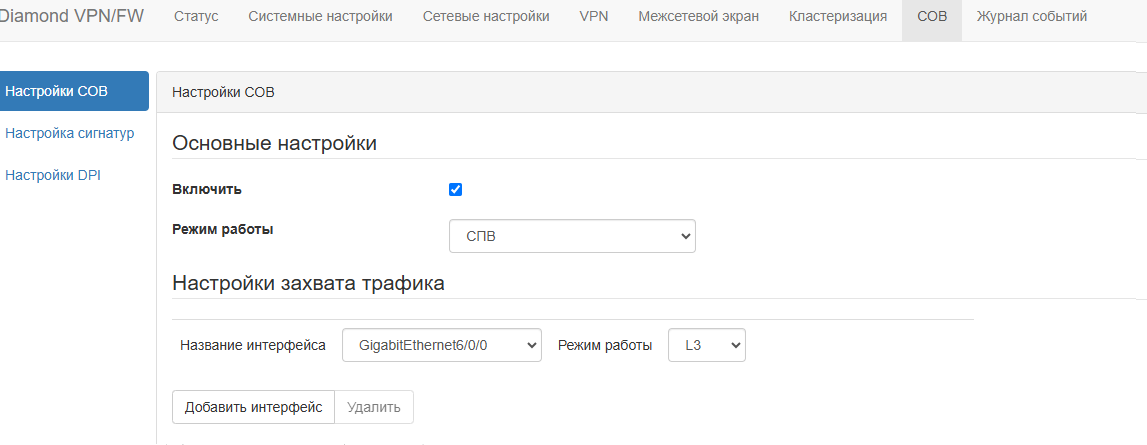
Для настройки системы обнаружения вторжений необходимо в главном меню выбрать пункт «СОВ – Настройки СОВ». Флаг «Включить» должен быть установлен. В поле «Режим работы» необходимо выбрать один из режимов работы: СОВ или СПВ.
Система обнаружения вторжений (СОВ) — система безопасности, предназначенная для выявления фактов неавторизованного доступа в компьютерную систему или сеть либо несанкционированного управления ими. Это пассивная система, которая при обнаружении нарушения безопасности записывает файл в журнал отчёта, а также сигнализирует об этом другие подсистемы или оператора.
Система предотвращения вторжений (СПВ) — система безопасности, обнаруживающая вторжения или нарушения безопасности и автоматически защищающая от них. СПВ имеет активный характер: ПО может сбрасывать соединение.

¶ Настройка интерфейсов
В разделе «Настройки захвата трафика» в поле «Название интерфейса» необходимо выбрать один из сетевых интерфейсов, на котором устройство будет захватывать сетевой трафик для анализа. Если необходимо удалить сетевой интерфейс, на котором происходит анализ и блокировка сетевого трафика, необходимо выбрать сетевой интерфейс и нажать на кнопку «Удалить». В поле «Режим работы» необходимо указать один из режимов: «L2» или «L3».
«L2» - прозрачный режим работы позволяет анализировать весь трафик, который поступает на сетевые интерфейсы устройства. В прозрачном режиме механизм анализа сетевого трафика расположен до механизма межсетевого экранирования и других сетевых механизмов. Такой подход позволяет анализировать весь без исключения сетевой трафик, который проходит через устройство. В зависимости от режима работы (обнаружение / предотвращение) сетевой трафик, в котором были зафиксированы атаки будет либо пропущен дальше, либо заблокирован.
«L3» - стандартный режим работы позволяет анализировать сетевой трафик, который прошел через механизм межсетевого экранирования. Такой подход может снизить затраты аппаратных ресурсов на анализ сетевого трафика. Как в прозрачном, так и в стандартном режимах поддерживается возможность и детектирования сетевых атак, и их блокировка.

¶ Настройка среды
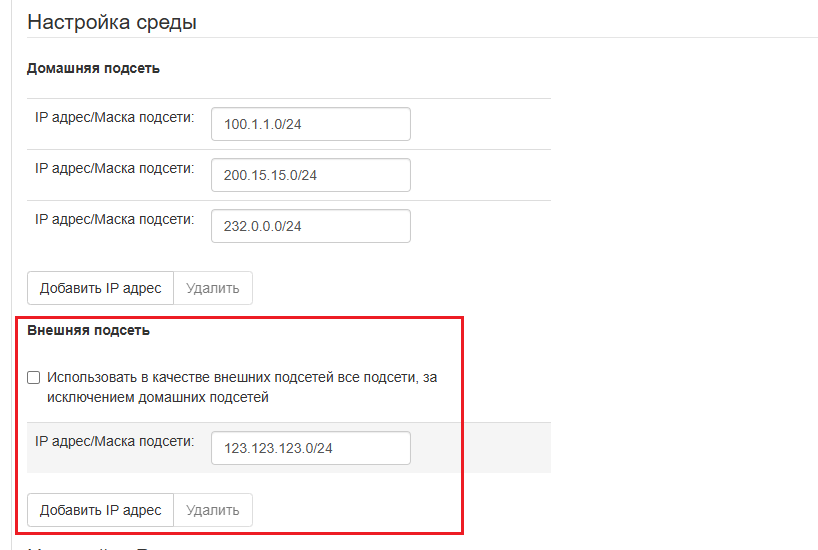
В разделе «Настройка среды» → «Домашняя подсеть» задаются IP-адрес и маска подсети для домашнего сегмента сети — того, трафик которого должен отслеживаться системой обнаружения вторжений (СОВ). Чтобы добавить адрес и маску, нажмите кнопку «Добавить IP адрес» и укажите параметры подсети. Чтобы удалить запись, выделите её в списке и нажмите кнопку «Удалить».
Обратите внимание: Для корректной работы системы обнаружения вторжений (СОВ) в настройку домашней подсети необходимо добавить все подсети, трафик которых вы хотите отслеживать.
Трафик из подсетей, не указанных в домашней подсети, будет проходить без захвата и анализа.
Проверьте список домашних подсетей перед вводом СОВ в эксплуатацию.

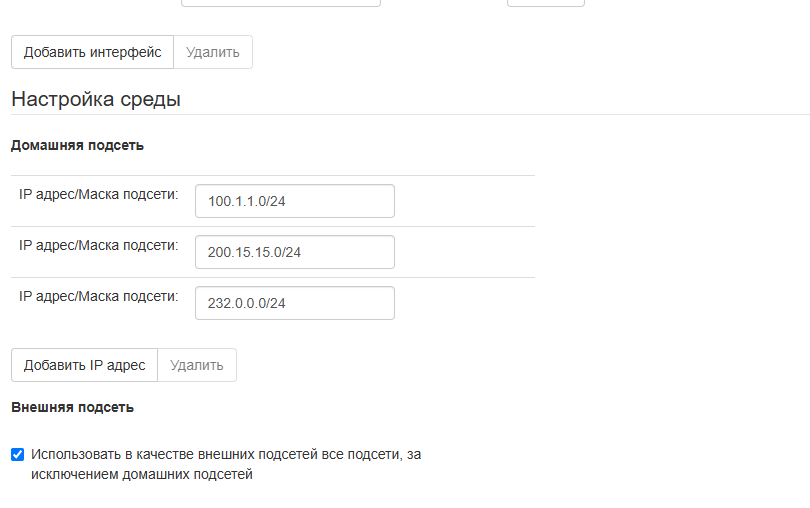
Система предотвращения вторжений построена на основе того, что у нас существует два сегмента сети: внешний сегмент сети и домашний сегмент сети. По умолчанию установлен флаг «Использовать в качестве домашних подсетей все подсети, за исключением домашних подсетей». Если необходимо добавить конкретные внешние подсети, то необходимо снять этот флаг и в поле «IP адрес/Маска подсети» задать ip-адрес и маску подсети для внешнего сегмента сети.

¶ Настройка Pcap
Для сохранения на жесткий диск файлов в формате pcap с сетевой активностью, которая была детектирована в сетевом трафике, необходимо в настройках системы обнаружения вторжения установить флаг в разделе «Настройки Pcap» - «Включить» и «Хранить Pcap файлы». В поле «Размер памяти, резервируемый подсистемой» необходимо задать объем жесткого диска, который будет выделен для хранения pcap файлов. В поле «Максимальный размер pcap-файла» необходимо задать максимальный размер pcap-файла.
На рисунке мы выделили размер памяти 1 гигабайт, а размер pcap 10 мегабайт. Это значит, что в памяти может хранится ~102 pcap файла с подключениями (1 гигабайт = 1024 мегабайт, 1024 / 10 = 102 файлов). Количество подключений не может быть больше этого значения. Если количество равно максимуму, то новые подключения не будут появляться.

¶ Особенности работы системы обнаружения вторжений с PPPoE-интерфейсами
СОВ поддерживает анализ трафика на физических интерфейсах. Анализ трафика на логических интерфейсах, создаваемых при установлении PPPoE-соединения (например, pppoe_session0), не поддерживается.
При использовании физического интерфейса для установления PPPoE-соединения после декапсуляции PPPoE трафик передается на соответствующий логический PPPoE-интерфейс. В связи с этим анализ трафика непосредственно на PPPoE-интерфейсе средствами СОВ невозможен.
Для анализа трафика на физическом интерфейсе, используемом для установления PPPoE-соединения, данный интерфейс должен работать в режиме L2. В этом случае СОВ выполняет анализ трафика непосредственно на физическом интерфейсе до передачи трафика на последующие механизмы обработки.
При работе в режиме L2 механизм СОВ располагается до механизма межсетевого экранирования (МЭ) в цепочке обработки трафика. Таким образом, СОВ выполняет анализ трафика на физическом интерфейсе до его обработки механизмом МЭ.
¶ Особенности работы системы обнаружения вторжений с VPN-туннелями
СОВ поддерживает анализ трафика на физических интерфейсах, через которые проходят VPN-туннели. Для корректного анализа необходимо выбрать режим захвата трафика L3 в настройках соответствующего физического интерфейса.
При выборе режима L3 трафик поступает на интерфейс уже после обработки механизмом межсетевого экранирования (МСЭ) и приходит в СОВ в расшифрованном виде. Это позволяет СОВ выполнять анализ содержимого трафика VPN-туннеля.
При выборе режима L2 трафик поступает на интерфейс в зашифрованном виде — до его обработки механизмом МСЭ. Поскольку ни МСЭ, ни СОВ не располагают возможностью расшифровать трафик VPN-туннеля на этом уровне, такой трафик игнорируется обоими механизмами.
Важно: Для анализа трафика VPN-туннелей средствами СОВ используйте режим захвата L3. Режим L2 в данном сценарии не позволяет СОВ анализировать содержимое туннеля.